Read this article in English →
自分のメールアドレスが1,177万件の中に入っているかどうか。カプコンの発表を読んで最初に頭をよぎるのは、たぶんそこだ。
カプコンは2026年10月22日、オンライン会員サービスCAPCOM IDに第三者による不正アクセスがあり、利用者情報の一部が外部に漏えいしたと発表した。対象はメールアドレスとシステム固有の識別情報で、全世界合計1,177万4,247件。さらに196件のアカウントでは、ログインパスワードが不正に変更されていた。
ただし、この発表には落ち着いて読むべきポイントがいくつもある。緊急対策は完了済みで、CAPCOM IDを使ったサービスは止まっていない。ゲームのプレイにも影響はない。そしてクレジットカード情報は漏えい対象に含まれていない。何が漏れて何が漏れていないのかを、公式発表の数字そのままで整理していく。
CAPCOM IDの漏えいは何件で、どんな情報が出たのか?
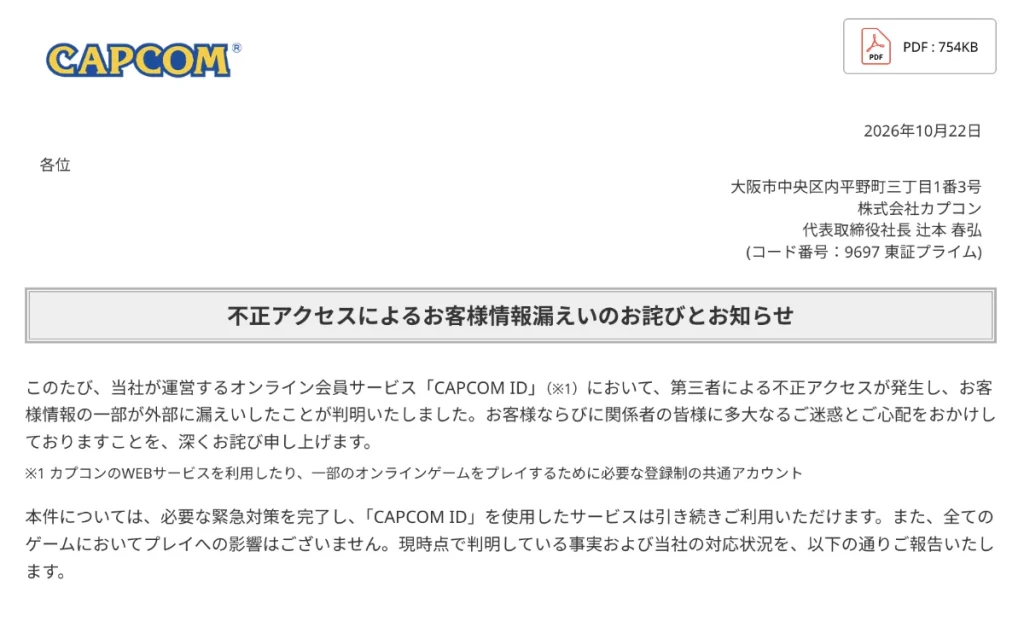
漏えいが確認されたのはメールアドレスとシステム固有の識別情報で、全世界合計1,177万4,247件だ。カプコンの2026年10月22日付発表によると、内訳は3段階に分かれている。
| 漏えいした内容 | 対象件数 |
|---|---|
| メールアドレス、システム固有の識別情報 | 11,774,247件 |
| 生年月日、性別、国・地域、ニックネーム | 43件 |
| ログインパスワードの不正な変更 | 196件 |
システム固有の識別情報というのは、アカウント作成日時・最終ログイン日時・ログイン回数・最終ログイン時のクライアントIPを指す。つまり「いつ作って、いつどこから入ったか」の記録だ。生年月日や性別まで出たのは43件に限られている。
そして196件のパスワード変更については、カプコンは「お客様ご自身で設定されたパスワードの漏えいは確認されておりません」と明記している。パスワードそのものが流出したのではなく、不正にリセットされた形だ。該当アカウントはすでにパスワードをリセット済みで、影響範囲の調査は継続中とされる。
クレジットカード情報は漏れたのか?
漏えい対象に含まれていない。カプコンは発表文で「クレジットカード情報は漏えい対象には含まれておりません」と断言している。
この手の発表で一番怖いのが決済情報なので、ここが切り離されているのは大きい。ゲーム会社のアカウント漏えいは過去にもあったが、カード情報の有無で被害の広がり方がまるで変わる。今回は、注意すべき方向がはっきり限定されたと見ていい。
発覚から公表まで何が起きていたのか?
痕跡の発見から公表までは3日間だ。カプコンが公開した経緯は以下のとおり。
- 2026年10月19日:不正アクセスの疑いのある痕跡を発見。直ちにアクセスを遮断し、原因と影響範囲の調査に着手。同日、不正アクセスがあったことを確認し、緊急対策と攻撃手段の特定を開始
- 2026年10月20日:社内に対策本部を設置。調査で情報漏えいが判明し、一部アカウントの不正なパスワード変更も確認。外部アドバイザリー組織であるセキュリティ監督委員会に報告
- 2026年10月21日:警察および個人情報保護委員会へ報告。監視と調査を継続
- 2026年10月22日:対外公表
19日の発見当日にアクセス遮断まで持っていき、翌日には対策本部と外部委員会への報告、その翌日には警察と個人情報保護委員会。この速度は率直に評価したい。侵入を防げなかったこと自体は守りの失敗だが、見つけてからの初動で被害の上限を押さえ込んでいる。196件という数字が1万件、10万件に膨らまなかったのはここだ。
利用者は何をすればいいのか?
フィッシングメールへの警戒が最優先だ。カプコンは、漏えいしたメールアドレスを悪用して同社や関係先を装った不審なメールが届く可能性があるとして、記載されたURLへのアクセスや添付ファイルの開封を行わないよう呼びかけている。
登録メールアドレスはそのまま使い続けられる。対象となった利用者には順次個別に連絡が入る予定で、専用の問い合わせ窓口も設置された。日本国内の窓口はフリーダイヤル0120-801-271、受付時間は10時から20時までだ。
ここから先は編集部の判断になるが、196件でパスワードが書き換えられている以上、CAPCOM IDと同じパスワードを他のサービスで使い回している人は、そちらを変えておくほうが安全だ。パスワード自体は漏れていないという発表を信じるとしても、使い回しはもともと一番弱い輪だ。
今回の発表をどう受け止めるべきか?
件数の大きさに驚く話ではあるが、内容を見ると「連絡先と足跡が出た」案件であって、決済情報もパスワード本体も残っている。ゲームは止まっていないし、CAPCOM IDでログインするサービスも通常どおりだ。
まとめ直すと、漏えいは全世界合計1,177万4,247件。うち生年月日などまで含むのが43件、パスワードを不正変更されたのが196件。クレジットカード情報は対象外。発見は10月19日、公表は10月22日。カプコンは再発防止策とセキュリティ体制の強化に取り組むとしており、新たな事実が判明した場合は公式サイトで速やかに知らせるとしている。
1,177万件という数字だけが切り取られて広まりやすい案件だが、実際に注意すべきは「カプコンを装ったメールが来る」という一点に絞られている。カード情報もパスワード本体も残り、ゲームは動いている。発見から3日で警察と個人情報保護委員会まで報告を回し切った初動は、むしろ参考にすべき対応だ。
カプコンからのメールが来たら、まずリンクを押さずに公式サイトを自分で開く。それだけで今回のリスクはほぼ消える。
あわせて読みたい
小田のっこ
オタク系イベントカレンダー!
SPOTGEEKSオリジナルアプリ

コメントを残す